بانکهای امارات ملزم به بازپرداخت کامل وجوه در برخی کلاهبرداریهای پیامکی شدند
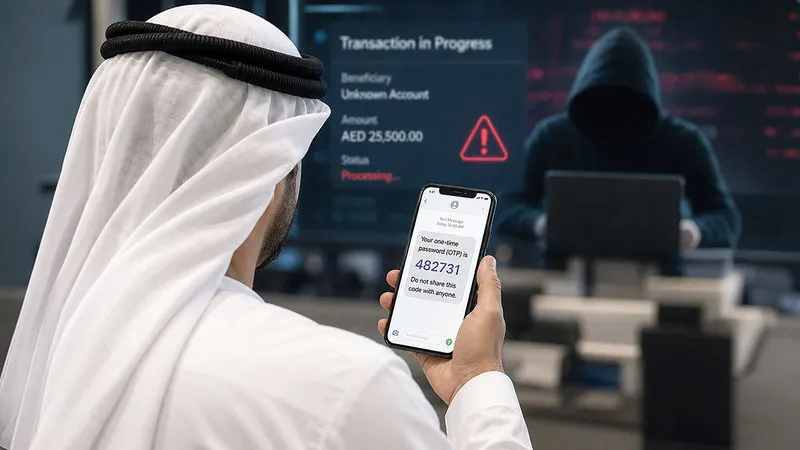
بانک مرکزی امارات اعلام کرده است مؤسسات مالی این کشور در صورت اثبات وقوع کلاهبرداری از طریق رمز یکبارمصرف پیامکی، ملزم به بازپرداخت کامل مبلغ ازدسترفته به مشتری خواهند بود؛ اقدامی که میتواند نقطه عطفی در حمایت از مصرفکنندگان خدمات مالی و مقابله با کلاهبرداریهای دیجیتال باشد.
روزنامه «الإمارات الیوم» با استناد به اطلاعیهای که نسخهای از آن را دریافت کرده، گزارش داد این مقررات به پروندههایی محدود میشود که تراکنش متقلبانه صرفاً با استفاده از رمز OTP ارسالشده از طریق پیامک تأیید شده باشد. بازپرداخت نیز خودکار نیست و پس از اعلام فوری مشتری و بررسی صحت گزارش از سوی مؤسسه مالی انجام خواهد شد.
بر اساس این گزارش، بانکها و دیگر مؤسسات تحت نظارت بانک مرکزی باید برای حفاظت از مشتریان از روشهای امنتری مانند اثر انگشت، تشخیص چهره، تأیید تراکنش در برنامه رسمی بانک و ورود رمزگذاریشده استفاده کنند. اتکای صرف به پیامک، در مقایسه با این روشها، آسیبپذیری بیشتری در برابر فیشینگ، سرقت سیمکارت، مهندسی اجتماعی و دسترسی غیرمجاز دارد.
💠 پایان تدریجی OTP پیامکی
بانک مرکزی امارات از ۲۵ ژوئیه ۲۰۲۵ روند حذف تدریجی رمزهای یکبارمصرف ارسالی از طریق پیامک و ایمیل را آغاز کرده است. در الگوی جدید، مشتری جزئیات تراکنش را مستقیماً در برنامه رسمی بانک مشاهده و با رمز برنامه یا مشخصات بیومتریک تأیید میکند.
این تغییر با هدف کاهش پروندههایی صورت گرفته که در آنها مجرمان با جعل هویت بانک، ارسال پیوندهای تقلبی یا تماس تلفنی، مشتری را به افشای رمز یکبارمصرف ترغیب میکنند. تأیید درونبرنامهای به مشتری اجازه میدهد نام پذیرنده و مبلغ تراکنش را پیش از انجام پرداخت بررسی کند
💠 مقررات عمومی چه میگویند؟
مقررات رسمی بانک مرکزی امارات، ارائهدهندگان خدمات پرداخت را اصولاً در قبال تراکنشهای مشکوک یا غیرمجاز مسئول میداند؛ مگر اینکه مؤسسه مالی بتواند تقلب مشتری یا «سهلانگاری فاحش» او در حفاظت از اطلاعات امنیتی را اثبات کند.
بنابراین، الزام تازه نباید بهعنوان تضمین بازپرداخت بدون بررسی تمام پروندههای کلاهبرداری تعبیر شود. مؤسسه مالی ابتدا نحوه انجام تراکنش، کانال تأیید، زمان گزارش و شواهد موجود را بررسی خواهد کرد. دامنه اعلامشده مشخصاً به پروندههای مرتبط با OTP پیامکی محدود است و لزوماً شامل تراکنشهای تأییدشده از طریق برنامه بانکی، اثر انگشت یا تشخیص چهره نمیشود.
💠 مشتریان چه اقدامی باید انجام دهند؟
بانک مرکزی از مشتریان خواسته است در صورت مشاهده تراکنش مشکوک، بلافاصله کارت یا حساب خود را از طریق کانال رسمی بانک مسدود کنند، محدودیتهای پرداخت را تغییر دهند و شکایت خود را همراه با شماره پیگیری ثبت کنند.
مشتری همچنین نباید تراکنشی را بدون مشاهده روشن نام پذیرنده، مبلغ و سایر جزئیات تأیید کند. پیامکها، تماسها، تصاویر صفحه، زمان تراکنش و شماره پرونده باید برای بررسیهای بعدی نگهداری شوند.
اگر بانک شکایت را رد کند، موظف است دلیل رد را توضیح دهد. مشتری پس از طی فرایند داخلی مؤسسه مالی میتواند پرونده را به «سندک»، واحد مستقل رسیدگی به اختلافات بانکی و بیمهای امارات، ارجاع دهد. ثبت شکایت اولیه در سندک برای مصرفکنندگان رایگان است.
مقررات جدید در مجموع نشاندهنده انتقال بخشی از مسئولیت امنیت تراکنشها از مشتری به زیرساختهای بانکی است؛ تغییری که مؤسسات مالی را به کنارگذاشتن سریعتر احراز هویت پیامکی و استفاده از روشهای مقاومتر در برابر کلاهبرداری تشویق میکند.