بیش از ۳۰۰ هزار حمله سایبری علیه امارات طی دو روز ثبت شد
شورای امنیت سایبری دولت امارات اعلام کرد حدود ۹۰ درصد حملات سایبری رصدشده با استفاده از فناوریهای هوش مصنوعی مرتبط بودهاند و نهادهای دولتی با سهم ۳۸ درصدی، بیشترین هدف این حملات بودهاند.
پس از نهادهای دولتی، مؤسسات آموزشی با ۲۳ درصد، بخش مالی با ۱۶ درصد و بخش انرژی با ۱۴ درصد در رتبههای بعدی قرار دارند. همچنین بخش حملونقل ۵ درصد و بخش سلامت ۴ درصد از حملات رصدشده را به خود اختصاص دادهاند.
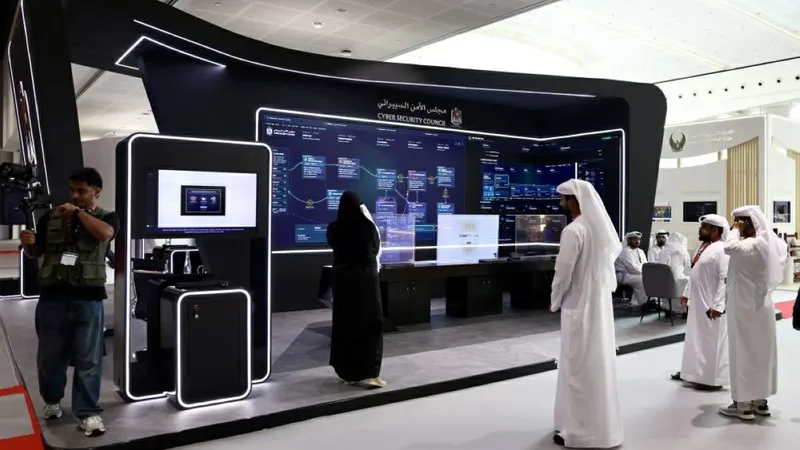
این شورا روز یکشنبه در جریان حضور در پانزدهمین کنگره سازمان ملل متحد درباره پیشگیری از جرم و عدالت کیفری در ابوظبی به روزنامه «الخلیج» اعلام کرد دادههای نمایشدادهشده در غرفه این نهاد بهطور مداوم و همزمان با شناسایی حملات جدید تغییر میکنند.
بر اساس اطلاعات نمایشگر سامانه رصد، از زمان آغاز این کنگره در روز شنبه تاکنون بیش از ۳۰۰ هزار حمله سایبری ثبت شده است.
شورای امنیت سایبری امارات در غرفه خود سامانهای برای رصد و تحلیل حملات سایبری علیه این کشور، منابع این حملات، بخشهای هدف و میزان خطر آنها به نمایش گذاشته است. تهدیدهای مرتبط با استفاده از فناوریهای هوش مصنوعی نیز بخشی از این سامانه را تشکیل میدهند.
🔵 تا ۶۰۰ هزار حمله سایبری در روز
به گفته این شورا، تعداد حملات سایبری از روزی به روز دیگر متفاوت است و ممکن است به حدود ۶۰۰ هزار حمله در یک روز برسد.
شورای امنیت سایبری تأکید کرد رصد مستمر تهدیدها یکی از عوامل اصلی برای مقابله مؤثر با آنهاست، بهویژه با توجه به سرعت بالای تحول در ماهیت حملات و ابزارهای مورد استفاده برای اجرای آنها.
این شورا اعلام کرد حدود ۹۰ درصد کل حملات سایبری رصدشده با فناوریهای هوش مصنوعی مرتبط بودهاند و ۱۰ درصد باقیمانده به سایر انواع تهدیدها اختصاص داشته است.
🔵 سطح خطر حملات سایبری
بر اساس طبقهبندی شورای امنیت سایبری امارات، ۵۴ درصد موارد رصدشده در سطح خطر پایین قرار داشتهاند، ۲۹ درصد دارای خطر متوسط، ۹ درصد دارای خطر بالا و ۸ درصد نیز در سطح «بحرانی» طبقهبندی شدهاند.
اطلاعات مربوط به آسیبپذیریها و تهدیدهای افشاشده نیز نشان میدهد ۳۵ درصد آنها در سطح خطر پایین، ۳۱ درصد در سطح متوسط، ۲۹ درصد در سطح بالا و ۵ درصد در سطح بحرانی قرار داشتهاند.
🔵 حملات سایبری از کدام کشورها رصد شدهاند؟
شورای امنیت سایبری همچنین نقشه جغرافیایی منابع حملاتی را که امارات را هدف قرار دادهاند، ارائه کرد.
بر اساس این دادهها، آمریکا، برزیل، بریتانیا، آلمان و آرژانتین از جمله مهمترین موقعیتهای جغرافیایی بودند که حملات از آنها رصد شده است. سهم برزیل ۹ درصد، بریتانیا ۴ درصد و آلمان و آرژانتین هر کدام ۳ درصد اعلام شده است.
این شورا همچنین سامانه «اطلاعات تهدید» خود را معرفی کرد که طبق دادههای آن، حدود ۲۷۳ شاخص در یکی از دستههای تهدیدهای رصدشده، حدود ۱۸۰۰ کمپین و نزدیک به ۱۰۹۰ تهدید ثبت شده است. این ارقام متناسب با میزان فعالیت تهدیدهای سایبری بهطور مداوم افزایش یا کاهش پیدا میکنند.
در بخش دیگری از این کنگره، حامد سیف الزعابی، رئیس گروه ویژه اقدام مالی خاورمیانه و شمال آفریقا «MENAFATF»، تأکید کرد افزایش اثربخشی سامانههای مبارزه با پولشویی و تأمین مالی تروریسم به هماهنگی تلاشهای ملی و تقویت همکاریهای منطقهای و بینالمللی بستگی دارد.
او گفت استانداردها و ارزیابیها باید به نتایج عملی تبدیل شوند تا از نظام مالی محافظت شده و شبکههای مجرمانه از منابع مالی مورد نیاز برای ادامه و گسترش فعالیتهای خود محروم شوند.
الزعابی این اظهارات را در نشست «ردیابی پول برای مختل کردن جرایم سازمانیافته فرامرزی» در چارچوب پانزدهمین کنگره سازمان ملل متحد درباره پیشگیری از جرم و عدالت کیفری در ابوظبی مطرح کرد.