هشدار کلاهبرداری: مراقب تخفیفهای ۵۰ تا ۸۰ درصدی برای پرداخت قبوض و جریمهها باشید!
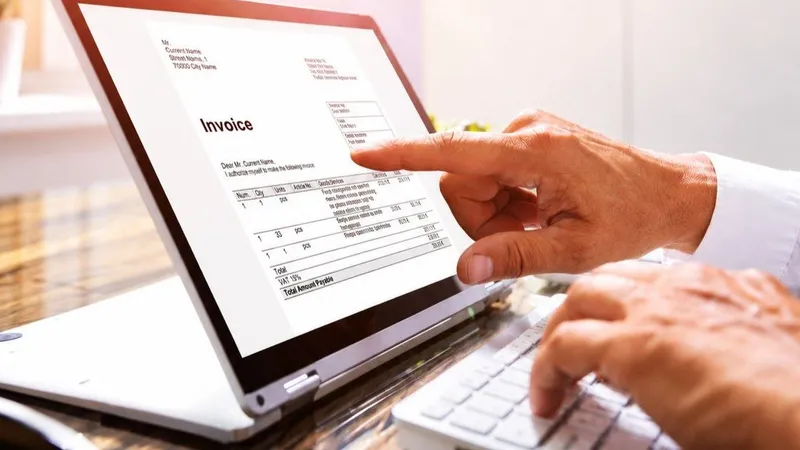
ساکنان کشورهای شورای همکاری درباره شیوهای از کلاهبرداری هشدار گرفتهاند که در آن مجرمان پیشنهاد میکنند قبوض خدماتی، جریمهها یا هزینههای دولتی را با ۵۰ تا ۸۰ درصد تخفیف پرداخت کنند؛ در حالی که برای تسویه این مبالغ از اطلاعات کارتهای بانکی سرقتشده استفاده میشود.
بر اساس تحقیقات شرکت امنیت سایبری Group-IB، کلاهبرداران ابتدا از طریق صفحات فیشینگ جعلی، سرقت اطلاعات بانکی و در برخی موارد تصاحب شماره تلفن یا eSIM، به حسابهای قربانیان دسترسی پیدا میکنند. سپس با استفاده از این اطلاعات، قبوض واقعی افراد را مستقیماً در درگاههای رسمی دولتی پرداخت میکنند.
در مرحله بعد، آنها از فردی که به دنبال «تخفیف» بوده مبلغی کمتر، معمولاً از طریق انتقال بانکی یا رمزارز، دریافت میکنند. از آنجا که پرداخت اصلی به یک نهاد دولتی واقعی انجام میشود و ممکن است تأیید امنیتی 3D Secure نیز با حساب تصاحبشده انجام شده باشد، تراکنش در نگاه اول قانونی به نظر میرسد.
شرکت Group-IB اعلام کرده است از اکتبر ۲۰۲۵ تا آگوست ۲۰۲۶ حدود ۳۰۰ مورد مرتبط را در چند بانک بزرگ منطقه شناسایی و علامتگذاری کرده است. در یک نمونه تأییدشده شامل ۸۰ کارت بانکی بهخطرافتاده، ارزش تراکنشهای متقلبانه به ۲.۰۱ میلیون دلار، معادل حدود ۷.۴ میلیون درهم رسید. بیش از ۴۰۰ منبع فیشینگ نیز در ارتباط با این شبکه شناسایی شده است.
این روش در امارات نیز سابقه دارد. پلیس دبی در سال ۲۰۲۵ شبکهای را بازداشت کرد که با اطلاعات کارتهای سرقتشده، جریمههای رانندگی افراد را پرداخت و تخفیفهای جعلی تا ۷۰ درصد ارائه میکرد. پلیس هشدار داده بود افرادی که آگاهانه در چنین طرحهایی مشارکت کنند، ممکن است از نظر قانونی همدست محسوب شوند.
شرکت Group-IB توصیه کرده است قبوض و خدمات دولتی فقط از طریق اپلیکیشنها یا وبسایتهای رسمی پرداخت شوند و کاربران به پیشنهادهای تخفیف غیرعادی یا صرفاً به دلیل نمایش یک تبلیغ در نتایج جستوجو اعتماد نکنند.