احراز هویت بیومتریک در بانکهای امارات؛ ساکنان چه باید بدانند؟
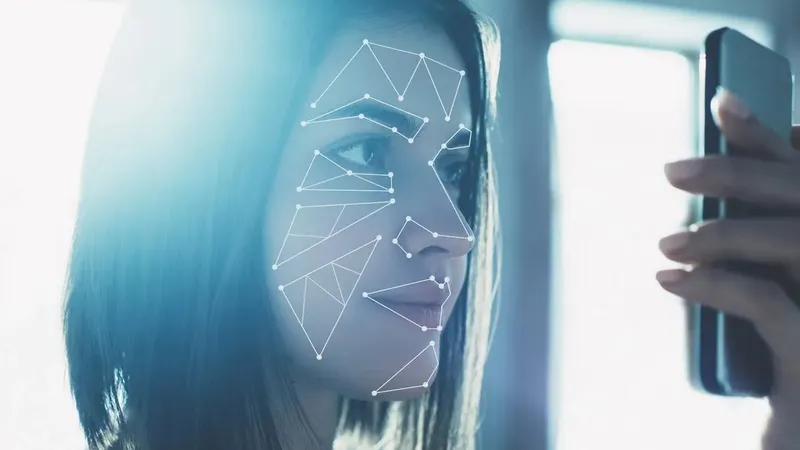
بانکها در امارات بهطور کامل از رمزهای یکبارمصرف سنتی (OTP) و پینهای امنیتی فاصله گرفته و به سمت احراز هویت درونبرنامهای حرکت کردهاند؛ روشی که معمولاً برای تراکنشهای آنلاین از دادههای بیومتریک استفاده میکند.
این تغییر با هدف افزایش امنیت و در واکنش به رشد موارد فیشینگ و کلاهبرداری انجام شده است. با این حال، گسترش احراز هویت بیومتریک باعث شده برخی از ساکنان امارات درباره ایمنی و امنیت این روشها پرسشهایی مطرح کنند.
نگرانی درباره رضایت و حریم خصوصی
آن ام.، ساکن دبی، گفت: «میدانم چرا بانکها در حال تقویت تدابیر امنیتی هستند.» او افزود که امروزه کلاهبرداریها و فعالیت افراد سودجو بیش از گذشته رایج شده است. با این حال، این فعال رسانهای تأکید کرد: «اما اجباری شدن احراز هویت بیومتریک برای من نگرانیهایی درباره رضایت، حریم خصوصی و مسئولیت ایجاد میکند.»
او امنیت احراز هویت بیومتریک را زیر سؤال برد و گفت هرچند این روش خطر کلاهبرداری از راه دور را کاهش میدهد، قربانیان همچنان ممکن است در برابر اجبار فیزیکی آسیبپذیر باشند.
او افزود: «یک مسئله جدی اعتماد وجود دارد؛ به این معنا که باید به مشتریان اجازه داده شود خودشان انتخاب کنند چگونه دستگاه خود را ایمن کنند.»
این ساکن دبی گفت اگرچه امنیت بیومتریک میتواند راحت باشد و برخی انواع کلاهبرداری را کاهش دهد، مصرفکنندگان همچنان باید حق انتخاب داشته باشند که چگونه به امور مالی خود دسترسی پیدا کنند و آن را ایمن نگه دارند.
تغییر دادههای بیومتریک دشوارتر است
ماهر یاموت، کارشناس امنیت سایبری، به خلیج تایمز گفت هرچند احراز هویت بیومتریک بهطور کلی امنتر از رمزهای یکبارمصرف است، فناوریهای هوش مصنوعی که پیوسته در حال پیشرفت هستند، کار را برای افراد سودجو آسانتر کردهاند تا دادههای بیومتریک را مورد سوءاستفاده قرار دهند یا از آن تقلید کنند و اطلاعاتی را استخراج کنند که میتواند برای سرقت دادهها به کار رود.
یاموت، پژوهشگر ارشد امنیت در شرکت امنیت سایبری کسپرسکی، توضیح داد که بانکها باید دادههای بیومتریک را رمزگذاری کرده و بهصورت ایمن ذخیره کنند تا دسترسی کلاهبرداران به آن دشوارتر شود. برخلاف پینکدها یا گذرواژهها که در صورت افشا بهراحتی قابل تغییر هستند، درباره دادههای بیومتریک چنین امکانی وجود ندارد.
یاموت گفت: «از آنجا که اطلاعات بیومتریک در صورت افشا نمیتواند بهسادگی مانند یک گذرواژه تغییر کند، سازمانها مسئولیت دارند بالاترین سطح امنیت را برای حفاظت از آن در برابر دسترسی غیرمجاز یا سوءاستفاده به کار بگیرند.»
در آییننامه رسمی بانک مرکزی امارات آمده است که بانکها باید اطلاعات ورود و اعتبارسنجی مشتریان را در برابر آسیبپذیریها و دسترسی غیرمجاز محافظت کنند و برنامههای بیومتریک خود را بهطور منظم برای شناسایی هرگونه رخنه امنیتی تحت نظارت قرار دهند.
این کارشناس گفت امنترین روش، ترکیب دادههای بیومتریک با پین یا سایر عوامل احراز هویت است. او افزود: «این کار احراز هویت چندعاملی ایجاد میکند و از کاربران میخواهد چیزی را که هستند، یعنی دادههای بیومتریک، و چیزی را که میدانند، مانند پین یا گذرواژه، ارائه دهند. استفاده از احراز هویت دو عاملی یا حتی سه عاملی، احتمال دسترسی غیرمجاز را بهطور قابل توجهی کاهش میدهد و حفاظت از تراکنشهای مالی و دسترسی به دادههای حساس را تقویت میکند.»
«دیگر یک انتخاب نیست»
ریها سادارنگانی نیز با نظر یاموت موافق است و میگوید اثر انگشت او چیزی نیست که بتواند تغییرش دهد و گاهی حتی در فرایند احراز هویت درونبرنامهای نیز مطابقت پیدا نمیکند.
او گفت: «آنچه بیشتر نگرانم میکند این است که این موضوع دیگر یک انتخاب نیست. اپلیکیشن را باز میکنید و ابتدا به استفاده از آن ترغیب میشوید، سپس تحت فشار قرار میگیرید و در نهایت کموبیش مجبور میشوید قابلیت بیومتریک را فعال کنید. باید امکان انتخاب بین پین و اثر انگشت وجود داشته باشد.»
سادارنگانی، بنیانگذار و مدیرعامل آژانس بازاریابی آیکانیک اپیزود، افزود که کاملاً قانع نشده است این روش همیشه برای کاربر امنتر باشد. او گفت: «یک پین، اگر با دقت استفاده شود، چنین خطری را به همراه ندارد. دادههای بیومتریک جایگاه خود را دارند و راحتی آن واقعی است. اما بانکها باید اجازه دهند مشتریان خودشان تصمیم بگیرند در برابر این راحتی، حاضرند چه چیزی را مبادله کنند، نه اینکه این تصمیم را به جای آنان بگیرند.»