هشدار به ساکنان دبی درباره بالا رفتن آمار کلاهبرداری از طریق کدهای QR تقلبی
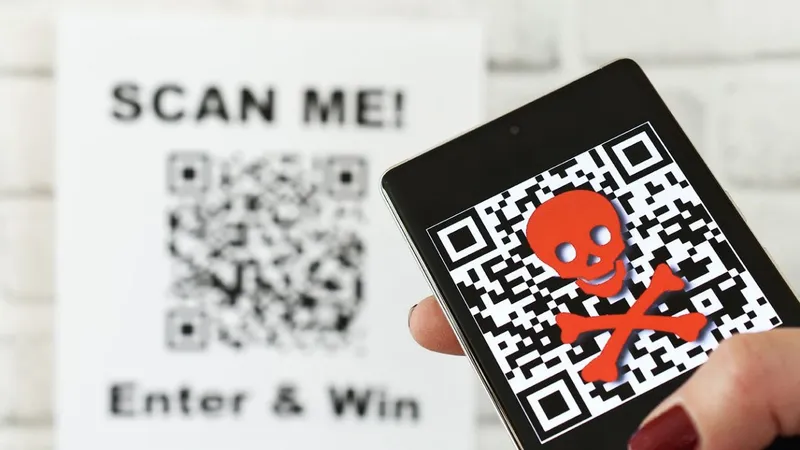
مرکز امنیت الکترونیک دبی (DESC) نسبت به افزایش تلاشها برای کلاهبرداری با استفاده از کدهای کیوآر (QR) جعلی، بهویژه کدهایی که از طریق ایمیل ارسال میشوند، هشدار داده است.
این مرکز اعلام کرد که کلاهبرداران با انتشار کدهای کیوآری که ادعا میکنند بهروزرسانیها یا خدمات فوری ارائه میدهند، از انتشار سریع اطلاعات سوءاستفاده میکنند.
این مرکز افزود که اسکن کردن چنین کدهایی ممکن است منجر به نصب بدافزار شود یا کاربران را به وبسایتهای مخربی هدایت کند که برای سرقت دادههای شخصی و مالی طراحی شدهاند.
مرکز امنیت الکترونیک دبی از عموم مردم خواست تا پیش از اسکن هرگونه کد کیوآر، منبع ایمیلها را بررسی و تأیید کنند، از تعامل با پیامهای مشکوک بپرهیزند و از وارد کردن اطلاعات از طریق پیوندهای (لینکهای) نامعتبر خودداری کنند.
این مرکز همچنین بر اهمیت استفاده از اپلیکیشن «رزام» (RZAM) که توسط DESC توسعه یافته است تأکید کرد؛ برنامهای که هشدارهای لحظهای درباره وبسایتهای مشکوک ارائه میدهد و به کاربران کمک میکند تا پیوندها را پیش از باز کردن اسکن کنند، که این امر مرور ایمن در اینترنت را بهبود بخشیده و خطرات را کاهش میدهد.